Le patching virtuel est votre première ligne de défense
L’IA de pointe peut transformer des vulnérabilités en exploits opérationnels avant même leur divulgation. Avec F5, les entreprises s’appuient sur l’application de correctifs virtuels pour bloquer les exploits à l’exécution, gagnant ainsi du temps pour développer, tester et déployer des correctifs.
Les exploits arrivent désormais avant la divulgation des vulnérabilités
L’IA de pointe transforme les vulnérabilités en exploits opérationnels avant même qu’une CVE puisse être divulguée. Mesuré par rapport à la date de divulgation, le délai entre la découverte d’une vulnérabilité et son exploitation est désormais négatif. Des cycles de correction qui prennent des semaines ne peuvent pas arrêter des attaques conçues en quelques minutes. L’application de correctifs virtuels fait de la protection à l’exécution votre principale ligne de défense, en bloquant les exploits sur le chemin des données pendant que les développeurs corrigent le code en toute sécurité.
Bloquez les tentatives d’exploitation lors de l’exécution
Bloquez les exploits de type « negative-day » et « zero-day » au niveau de la couche applicative avant même qu’ils n’atteignent le code vulnérable.
Transformez les analyses en mesures de protection
Associez la découverte des vulnérabilités à une politique WAF pour déployer des correctifs virtuels en quelques minutes.
Bloquez en toute confiance, pas à l’aveugle
L’évaluation des risques par l’IA réduit le taux de faux positifs de 28 % à 1 % pour un passage plus rapide en mode blocage.
Appliquez des correctifs pratiquement partout
Assurez une protection homogène dans les environnements cloud, sur site, en périphérie et isolés du réseau.
De plusieurs semaines d’exposition à une protection en quelques minutes
L’application de correctifs virtuels permet de combler l’intervalle entre la découverte d’une vulnérabilité et la mise en place d’un correctif permanent
Sans correctif virtuel, chaque vulnérabilité découverte donne le coup d’envoi d’une course contre la montre. La vulnérabilité peut être exploitée en production pendant des semaines, le temps que les correctifs de code passent par les étapes de développement, de test et de déploiement. Avec F5, un correctif virtuel peut neutraliser toute tentative d’exploitation en quelques minutes. L’application reste ainsi protégée pendant que les développeurs corrigent le code dans le cadre du processus habituel de gestion des changements, sans avoir à travailler dans l’urgence.
Comment F5 vous accompagne
Le manque de visibilité sur les API
Le manque de visibilité sur les API
Impossible d’appliquer des correctifs virtuels à ce que vous n’avez pas détecté. F5 Web App Scanning et F5 API Security for Distributed Cloud découvrent en continu les applications, les API et les vulnérabilités dont vous ignoriez l’existence et qui étaient accessibles, puis transmettent directement les résultats aux mécanismes de protection. Pour les environnements soumis à des exigences d’isolement réseau ou de souveraineté, F5 API Security Local Edition offre les mêmes capacités de découverte des API, entièrement sur site.
Quand les exploits prennent de vitesse les correctifs
Quand les exploits devancent les correctifs
Les modèles d’IA de pointe peuvent transformer des vulnérabilités en exploits opérationnels avant même leur divulgation, alors que la correction du code, les tests et le déploiement peuvent prendre des semaines dans le cadre des processus de gestion des changements. F5 assure une protection à l’exécution pendant cet intervalle entre la découverte d’une vulnérabilité et son exploitation. Les résultats de F5 Distributed Cloud Web App Scanning sont directement transmis à F5 WAF for BIG-IP afin d’identifier les signatures permettant d’appliquer des correctifs virtuels contre les exploits. Ils peuvent également être utilisés dans F5 WAF for Distributed Cloud pour bénéficier de sa protection : cette solution applique des correctifs virtuels ciblés en quelques minutes et bloque les attaques précédant la divulgation des vulnérabilités ainsi que les attaques zero-day, avant même que des signatures n’existent.
Le dilemme du mode de blocage
Le dilemme du mode de blocage
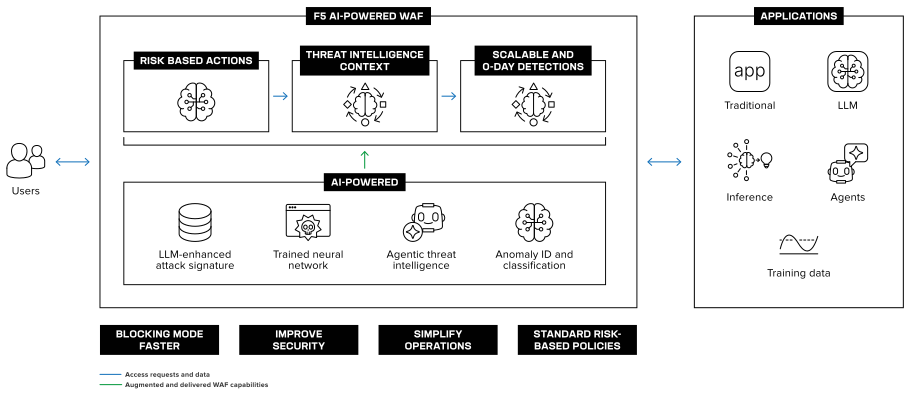
En raison de la prédominance des faux positifs et des faux négatifs, le mode blocage peut sembler plus risqué que les attaques qu’il permet d’arrêter. Les WAF restent donc en mode surveillance. Le moteur d’évaluation des risques alimenté par l’IA de F5 WAF for Distributed Cloud attribue un score à chaque requête en temps réel, faisant passer le taux de faux positifs de 28 % à 1 %. Les équipes SecOps peuvent ainsi activer le blocage plus tôt en toute confiance, sans perturber les utilisateurs légitimes.
Applications souveraines et isolées du réseau
Applications souveraines et isolées du réseau
Les exigences de souveraineté et de conformité réglementaire imposent de maintenir vos charges de travail les plus critiques isolées de tout réseau externe ou sur le territoire national, alors que la plupart des solutions de sécurité modernes supposent une connectivité au cloud que vous ne pouvez pas autoriser. F5 WAF for BIG-IP, F5 API Security Local Edition et F5 Threat Campaigns offrent une protection WAAP entièrement sur site, avec des contrôles locaux, des politiques cohérentes et des correctifs virtuels sans aucune communication avec des serveurs externes.
Sujets tendance
Ressources
Blogs
Dernières actualités
Livres blancs
Guide de solutions
Questions fréquentes
L’application de correctifs virtuels est une mesure de sécurité qui bloque, à l’exécution, les tentatives d’exploitation d’une vulnérabilité connue ou présumée, avant le déploiement d’un correctif permanent dans le code. Plutôt que de modifier l’application elle-même, un correctif virtuel est appliqué sur le chemin des données, au niveau de la couche de distribution des applications, généralement par un pare-feu applicatif web (WAF), afin que le trafic malveillant n’atteigne jamais le code vulnérable. Les applications restent protégées pendant que les développeurs conçoivent, testent et déploient des correctifs permanents dans le cadre des procédures habituelles de gestion des changements.
L’application de correctifs traditionnels modifie le code de l’application et doit passer par les étapes de développement, de test et de déploiement, un cycle qui prend généralement plusieurs semaines. L’application de correctifs virtuels assure une protection immédiate au point d’entrée du trafic dans l’application. Les deux approches sont complémentaires. Les correctifs virtuels ne remplacent pas la correction du code. Ils constituent une mesure de protection qui sécurise les applications entre la découverte d’une vulnérabilité et la mise en place d’un correctif permanent.
Les modèles d’IA de pointe peuvent découvrir des vulnérabilités et les transformer en exploits opérationnels avant même qu’une CVE ne soit divulguée. Par rapport à la date de divulgation, le délai entre la découverte d’une vulnérabilité et son exploitation est désormais négatif. Lorsque l’exploitation peut précéder la divulgation, les défenses qui attendent une signature, un avis de sécurité ou un cycle de correctifs ont d’emblée un temps de retard. L’application de mesures de protection à l’exécution au moyen de correctifs virtuels devient la principale ligne de défense.
F5 applique les correctifs virtuels au niveau de la couche de distribution des applications, directement sur le chemin des données par lequel vos applications et API reçoivent effectivement le trafic. Comme F5 Distributed Cloud Web App Scanning teste vos applications spécifiques, transmet les résultats directement à F5 WAF for BIG-IP et fonctionne avec F5 WAF for Distributed Cloud, chaque correctif virtuel est précis et cible votre exposition réelle, plutôt que de reposer sur un flux de contenu générique au niveau du réseau.
F5 associe l’application de correctifs virtuels à une évaluation des risques basée sur l’IA dans F5 WAF for Distributed Cloud, qui analyse chaque requête à l’aide d’une classification par apprentissage automatique en temps réel et d’un moteur d’évaluation des risques reposant sur un réseau neuronal. Cette approche réduit le taux de faux positifs de 28 % à 1 %, permettant ainsi aux équipes de sécurité de passer plus rapidement en mode de blocage actif sans perturber le trafic légitime ni compromettre la disponibilité des applications.
Oui. F5 WAF for BIG-IP, F5 API Security Local Edition et F5 Threat Campaigns offrent ensemble une solution WAAP entièrement sur site, comprenant la découverte des API et l’application de correctifs virtuels, avec une analyse et une gestion locales, sans aucune dépendance au cloud. Cette solution répond aux exigences de souveraineté numérique et aux besoins des environnements fortement réglementés dans lesquels les charges de travail ne peuvent pas se connecter à l’extérieur.