Digital sovereignty
Concevez, mettez en œuvre et démontrez la souveraineté à chaque niveau du parcours des données.
La résidence des données ne garantit pas la souveraineté. Leur maîtrise, oui.
Digital sovereignty est un impératif de continuité opérationnelle avant d’être une obligation de conformité. Dépendre d’un fournisseur unique expose les entreprises à des pressions géopolitiques, à des interruptions de service évitables et à des risques de responsabilité réglementaire. Isoler les charges de travail dans des enclaves relevant de juridictions distinctes entraîne des divergences dans l’application des politiques, des angles morts en matière de sécurité et une complexité accrue.
Le lieu de stockage des données ne détermine pas qui peut y accéder. Les fournisseurs restent soumis aux lois de la juridiction dont ils relèvent, et certaines de ces lois s’appliquent également aux données détenues à l’étranger.
La véritable souveraineté se construit au cœur de chaque application, elle ne se décrète pas au niveau de l’infrastructure. Trois questions définissent les exigences de souveraineté propres à chaque application.
Qui détient les clés, qui peut exiger l’accès à vos données ?
Les exigences portent notamment sur la résidence des données, les accès, les clés de chiffrement détenues par le client, les limites de déchiffrement et d’inspection des données utiles et des métadonnées, ainsi que la journalisation vérifiable.
Un tiers peut-il interrompre votre service en raison d’une modification contractuelle, d’une sanction ou d’une panne ?
Les exigences comprennent un plan de gestion exploité par vos équipes et des déploiements qui garantissent la continuité en cas de perturbations géopolitiques.
Pouvez-vous vous conformer aux nouvelles exigences, migrer ou isoler vos ressources selon votre propre calendrier ?
Les exigences portent sur la portabilité entre régions et plateformes, la capacité à démontrer que vous êtes prêt à changer de fournisseur et la possibilité d’adopter des technologies locales ou open source.
Digital sovereignty en pratique
Les exigences de souveraineté sont devenues des critères de décision en matière d’architecture et d’exploitation. Voici les grandes tendances qui orientent les décisions dans les différentes régions, les secteurs d’activité et les administrations publiques.
Définir les limites des données
Les organisations considèrent la souveraineté des données comme une exigence de la couche applicative et conçoivent des mécanismes de contrôle des lieux où les données utiles et les métadonnées sont inspectées, journalisées et traitées, et pas seulement de ceux où les données sont stockées.
Découvrez les solutions F5 de résidence et de souveraineté des données
Démontrer sa résilience numérique
Les établissements financiers et les organismes responsables d’infrastructures critiques intègrent à leurs applications des mécanismes de basculement multicloud hybride dont l’efficacité peut être démontrée, afin de respecter les seuils de disponibilité imposés par les réglementations internationales en constante évolution.
Découvrez comment F5 contribue à la résilience opérationnelle numérique
Exploitation d’environnements isolés du réseau
Les gouvernements et les organismes chargés des infrastructures critiques exécutent des charges de travail classifiées dans des environnements isolés, avec des services de mise à disposition et de sécurité des applications qui fonctionnent sans dépendance à un service externe ni accès du fournisseur.
Découvrez comment F5 sécurise les réseaux isolés
Rapatriement des charges de travail
Les organisations transfèrent leurs charges de travail des clouds publics vers des clouds souverains, des fournisseurs locaux et des centres de données privés afin de répondre aux exigences de résidence des données et de juridiction, tout en conservant des politiques de mise à disposition et de sécurité qui suivent ces charges de travail.
Développer des applications d’IA souveraine
Les organisations et les organismes soumis à des exigences réglementaires développent des applications d’IA intégrant des mécanismes de contrôle de la souveraineté dans le parcours d’inférence et la couche applicative.
Découvrez comment F5 assure la mise à disposition et la sécurité de l’IA souveraine
Fournir des services d’IA souveraine
Les fournisseurs de services, les néoclouds et les gouvernements construisent des centres de données d’IA destinés aux organismes publics et aux infrastructures critiques, des GPU à l’inférence en tant que service, avec une isolation vérifiable entre les locataires intégrée à l’infrastructure mutualisée.
Découvrez comment F5 fournit une infrastructure d’interconnexion pour l’IA souveraine
F5 garantit une souveraineté qui accompagne vos applications
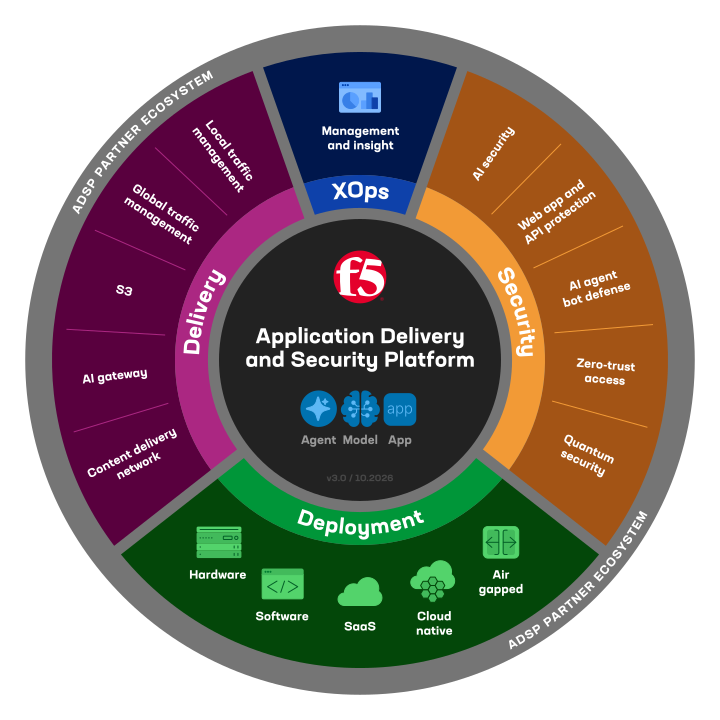
La F5 Application Delivery and Security Platform (ADSP) dissocie la mise à disposition des applications, la sécurité et la gouvernance du trafic de l’infrastructure sous-jacente, faisant ainsi de la souveraineté une propriété de l’application qui la suit d’un environnement à l’autre. Votre posture opérationnelle et de sécurité reste intacte lorsque l’environnement, le fournisseur de cloud ou la réglementation évolue.
Exécutez les mêmes services de distribution et de sécurité sur des plateformes matérielles ou logicielles, où que ce soit, avec un basculement automatique qui reste dans les limites de votre juridiction.
Déplacez vos charges de travail entre les clouds, les fournisseurs locaux et les centres de données privés tout en conservant la même politique sous contrôle de version.
Exécutez des charges de travail déconnectées, avec un plan de contrôle, une gestion des licences et une application des politiques fonctionnant au sein du réseau isolé.
Contrôlez le trafic entre les applications, les modèles et les services d’IA, tout en garantissant une séparation vérifiable des données et des politiques sur une infrastructure d’inférence partagée.
Déployez dans n’importe quel environnement, niveau de souveraineté ou région à partir d’une plateforme unique offrant des modalités de consommation flexibles pour évoluer sans nouvelle procédure d’achat.
Générez et stockez, au sein de votre juridiction, des journaux prêts pour l’audit qui consignent les tendances du trafic, les accès, le déchiffrement et l’application des politiques.
ADSP est votre plateforme extensible pour répondre à l’évolution de vos besoins en matière de sécurité et de distribution.
Pourquoi choisir F5 ADSP ?
Multicloud hybride
Concevez des solutions flexibles pour tous les environnements
93 %
des entreprises opèrent dans des environnements multicloud hybrides répartis sur 19 sites en moyenne1
Inférence IA
Une défense adaptative pour chaque interaction avec l’IA
78 %
des entreprises disposent de leur propre infrastructure d’inférence et utilisent en moyenne 7 modèles différents1
Threat landscape
Une visibilité centralisée pour suivre l’évolution des menaces
77 %
d’augmentation des attaques web et 150 % d’augmentation de l’activité des bots2
Alliances technologiques

Ressources
Rapports
Webinaires
Blogs
Articles
ARTICLE D’INFORMATION
Sécurité de l’IA pour les réseaux physiquement isolés
ARTICLE TECHNIQUE
Démêler les questions de souveraineté et de résidence des données
Études de cas
INFRASTRUCTURES CRITIQUES
HCWW sécurise des services d’eau résilients en Égypte grâce à F5 ADSP
Questions fréquentes
Digital sovereignty désigne le principe selon lequel les données, les applications et l’infrastructure d’une organisation restent sous le contrôle d’un pays ou d’une juridiction spécifique et sont soumises à ses lois. Ce principe englobe la souveraineté des données (où les données sont hébergées), la souveraineté opérationnelle (qui peut accéder aux systèmes et les exploiter) et la souveraineté technologique (le contrôle de la technologie sous-jacente). Il façonne de plus en plus la manière dont les entreprises définissent leur stratégie applicative dans les environnements hybrides et multicloud.
Digital sovereignty est un enjeu majeur, car les réglementations, les évolutions géopolitiques et les nouvelles menaces dictent désormais où les applications s’exécutent, où les données sont hébergées et qui peut y accéder, ce qui impose des contraintes directes sur la conception de l’architecture et le déploiement de vos applications et API. Le principal défi consiste à respecter ces exigences sans fragmenter le système d’information en silos régionaux déconnectés. Pour y parvenir, il faut adopter une approche cohérente de la mise à disposition et de la sécurisation des applications, quel que soit leur environnement d’exécution.
Les opérations en environnement isolé permettent d’exécuter des applications dans des environnements physiquement ou logiquement séparés des réseaux externes, garantissant ainsi que les charges de travail et les données sensibles ne transitent jamais par l’Internet public. Elles sont essentielles à la souveraineté, car les secteurs les plus réglementés et les organismes publics imposent souvent cet isolement pour protéger les données classifiées ou critiques. Vos fonctionnalités de mise à disposition et de sécurisation des applications doivent donc fonctionner de manière fiable, même dans des environnements déconnectés et autonomes.
F5 favorise la souveraineté numérique grâce à la F5 Application Delivery and Security Platform (ADSP), conçue pour assurer la mise à disposition et la sécurité des applications et des API de manière cohérente, quel que soit leur environnement d’exécution : sur site, dans plusieurs clouds, en périphérie ou dans des déploiements isolés du réseau. Cette approche permettant un déploiement dans tout environnement aide les organisations à préserver la continuité de leurs activités tout en répondant aux exigences de résidence des données et de contrôle opérationnel à partir d’une plateforme unique.
Pour les charges de travail d’IA, la souveraineté numérique consiste à conserver les données, les modèles et les opérations d’inférence qui alimentent les applications d’IA dans une juridiction définie et sous le contrôle de votre organisation. Cet enjeu est crucial, car les systèmes d’IA traitent de grands volumes de données sensibles et reposent souvent sur une infrastructure distribuée. Il est donc essentiel de respecter les exigences de résidence des données, de contrôle opérationnel et d’isolation, y compris dans le cadre de déploiements déconnectés de tout réseau externe, afin d’utiliser l’IA tout en restant conforme et en protégeant les données et les modèles propriétaires.
F5 contribue à sécuriser et à gouverner les charges de travail d’IA grâce à F5 Application Delivery and Security Platform (ADSP), qui étend aux applications et aux API d’IA le même modèle de mise à disposition en tout lieu et de sécurité partout. Des fonctionnalités telles que F5 AI Gateway aident les organisations à protéger et à contrôler le trafic entre les applications, les modèles et les services d’IA. Les entreprises peuvent ainsi exploiter l’IA dans leurs datacenters, dans le cloud, en périphérie et dans des environnements isolés du réseau, tout en conservant leurs données et leurs modèles dans les limites de leur périmètre de souveraineté.