Lorsque Léonidas de Sparte s’est retrouvé face à la perspective de devoir défendre la cité contre une armée perse bien plus nombreuse et redoutable, il a délibérément choisi le défilé étroit des Thermopyles pour le faire. Lors de la bataille du pont de Stirling, William Wallace et ses troupes écossaises ont tiré parti de l’étroitesse du pont pour vaincre les Anglais. Lorsque vous êtes coincé dans un donjon, vous vous postez dans l’embrasure de la porte, réduisant ainsi la capacité d’action de cette centaine de zombies à seulement deux ou trois à la fois.
La stratégie consistant à contraindre un assaillant à franchir un unique point de passage étroit est très ancienne. Elle réduit considérablement l’avantage que confère un nombre d’assaillants nettement supérieur à celui des défenseurs.
Nous utilisons cette stratégie depuis des années dans le domaine des technologies. C’est ce qu’on appelle le pare-feu. Il constitue un point de contrôle stratégique et, généralement, « la passerelle » vers la cible (les applications et les données). Cette approche fonctionnait très bien tant que tout se trouvait derrière le pare-feu et que celui-ci était le seul point par lequel un attaquant pouvait accéder à sa cible.
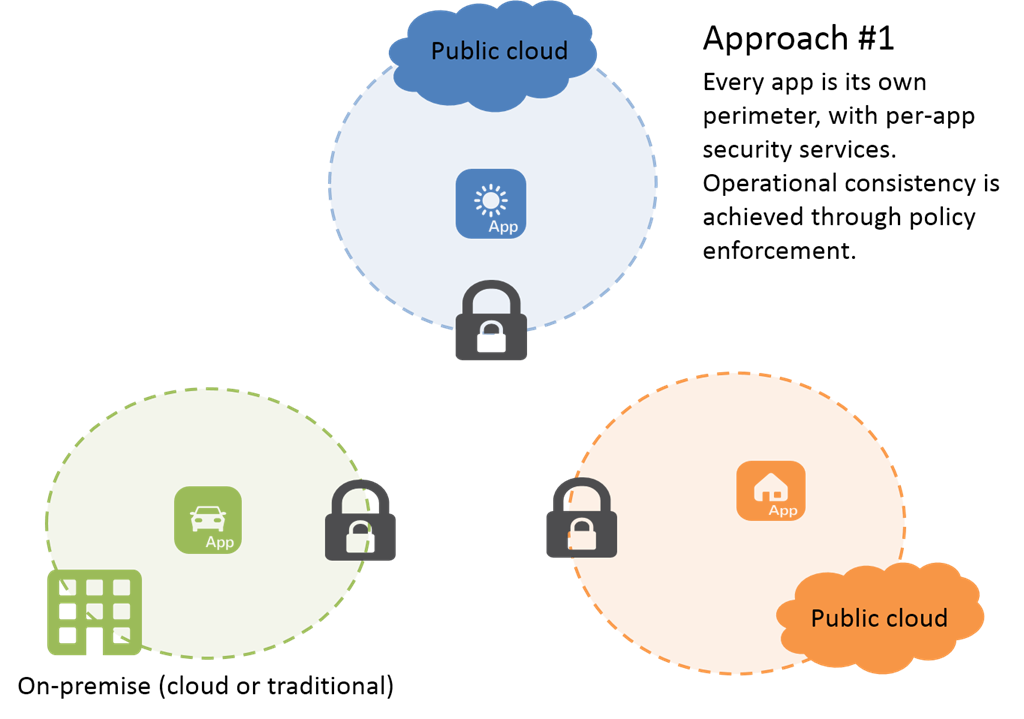
Cependant, avec l’omniprésence actuelle du cloud, les attaquants disposent de bien plus de points d’accès pour atteindre leurs objectifs. Chaque application nécessite son propre périmètre de protection. Chacune a besoin de sa propre protection contre les attaques DDoS et de ses propres politiques de sécurité dédiées et privées pour les applications web. Elles ont essentiellement besoin des mêmes protections qu’auparavant, mais désormais ailleurs. Pour protéger les forces de votre entreprise — c’est-à-dire vos applications — déployées sur le vaste champ de bataille qu’est Internet, l’architecture est tout aussi importante que les équipements.
Plusieurs options sont possibles. Par exemple, vous pouvez déployer une protection par application dans le cadre d’un « package d’architecture applicative » plus vaste, quel que soit l’endroit où celui-ci est déployé. Il peut s’agir d’une infrastructure sur site, d’un environnement inspiré du cloud ou encore du cloud public. Où que se trouve l’application, c’est là que vous déployez vos protections avec elle, afin de créer un périmètre propre à chaque application, adapté à celle-ci et offrant le même contrôle stratégique que celui qu’assurait le défilé des Thermopyles. L’avantage est que la sécurité de l’application est nécessairement intégrée à son package. C’est l’application du modèle Zero Trust au cloud.
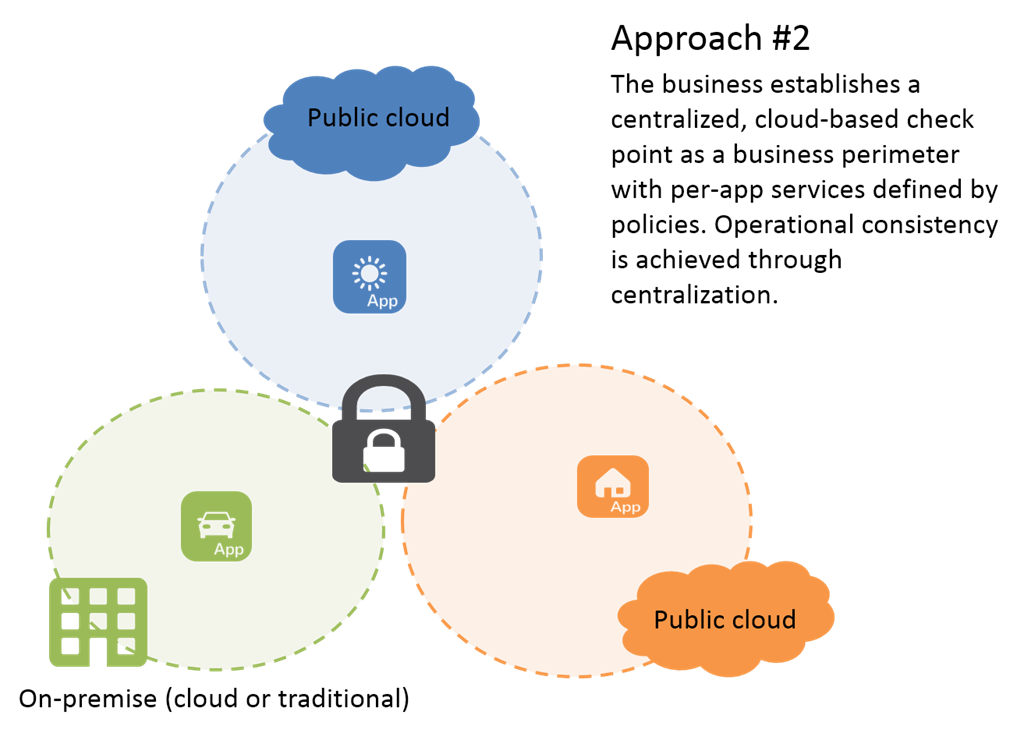
Une autre stratégie repose sur des principes issus des architectures sans serveur : une approche privilégiant le cloud pour centraliser la sécurité (qui figure toujours en bonne place sur la liste de souhaits de nombreux professionnels de la sécurité), sans renoncer aux avantages d’une solution cloud simplifiée. Il s’agit d’adapter le contrôle stratégique traditionnel offert par un pare-feu et de le transférer dans le cloud, selon un modèle « as a service ». Cette approche permet aux entreprises de centraliser la sécurité des applications tout en évitant un modèle potentiellement coûteux dans lequel le centre de données continue d’héberger les services de sécurité « principaux » et où tout le trafic doit transiter par celui-ci. La meilleure façon de remédier à cette inefficacité consiste à migrer vers le cloud les dispositifs de sécurité tels que la protection contre les attaques DDoS et les pare-feu applicatifs, où la bande passante, la capacité et l’accès sont largement disponibles. La centralisation et la suppression de la gestion des équipements offrent un avantage considérable.
Quelle que soit l’approche que vous avez choisie (ou prévoyez de choisir), une réalité s’impose clairement : le périmètre de l’entreprise ne se limite plus à son réseau interne. Face au nombre croissant d’applications déployées dans différents clouds et à l’essor constant mais certain de l’Internet des objets, les stratégies de sécurité doivent non seulement commencer à envisager comment protéger les applications dans le cloud, mais aussi comment utiliser le cloud pour protéger les applications où qu’elles se trouvent.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.