Les dirigeants d’entreprise cherchent à déployer l’IA agentique à grande échelle au sein de leurs organisations. Cette volonté fait émerger de nouveaux défis en matière de développement, de déploiement, de gouvernance et de sécurité des agents.
Pour exploiter pleinement le potentiel de l’IA agentique, les entreprises doivent rapidement passer de petits agents individuels isolés à des flottes d’agents pouvant être déployées dans plusieurs domaines d’activité. Ces agents nouvellement créés doivent pouvoir accéder à de multiples ressources, notamment à des services externes et aux données de l’entreprise. La mise à disposition de ces accès complique la surveillance et la sécurisation des agents par les équipes.
Google Cloud contribue à relever ces défis grâce à Google Cloud Agent Gateway, qui permet aux entreprises de gérer et de contrôler de manière centralisée leurs flottes croissantes d’agents d’IA agentique. Avec Agent Gateway, les organisations disposent d’un point unique pour appliquer des règles et mettre des services supplémentaires à la disposition des agents. Elles n’ont ainsi plus besoin de développer et de gérer chaque agent séparément. Cette approche facilite considérablement le déploiement à grande échelle de l’IA agentique.
Pour renforcer le contrôle et la sécurité, les entreprises peuvent associer Agent Gateway aux fonctionnalités de sécurité de l’IA de F5.
Créer une architecture d’IA agentique évolutive
Au lieu de reléguer la sécurité à la couche applicative des agents, Google et F5 la font remonter vers les plans de contrôle et de données.
Agent Gateway offre un contrôle programmable du trafic. Il centralise la gestion du trafic agentique et prend en charge la connectivité des échanges entre utilisateurs et agents, entre agents, ainsi qu’entre agents et outils. Avec Agent Gateway, les équipes chargées des plateformes et de la sécurité disposent d’un point de contrôle programmable pour appliquer des politiques cohérentes, surveiller l’activité et intégrer des services de sécurité supplémentaires.
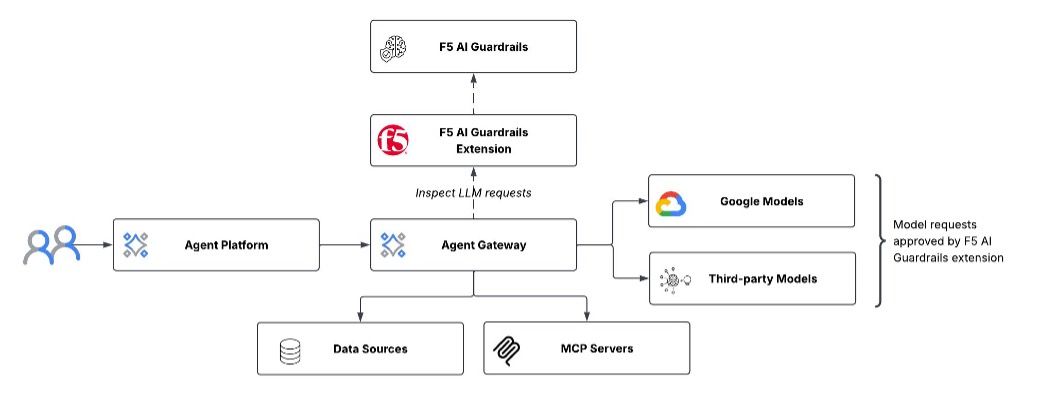
F5 fournit le moteur de sécurité actif. Grâce à une intégration native, F5 AI Guardrails se place en parallèle du chemin de données d’Agent Gateway. Pendant que la passerelle achemine le trafic, AI Guardrails inspecte activement et en temps réel les requêtes entrantes et les réponses sortantes des agents.
L’extension F5 détecte les intentions malveillantes (telles que les injections de prompts et le détournement de modèles) et surveille les actions des outils et des API afin de s’assurer que les agents n’exécutent pas de commandes non autorisées sur les systèmes back-end. Parallèlement, elle empêche les données sensibles non autorisées (telles que les informations personnelles identifiables (PII), les informations de carte bancaire ou la propriété intellectuelle exclusive) de franchir les périmètres définis.
L’association du routage centralisé de Google Cloud aux capacités d’inspection approfondie de F5 permet aux entreprises de déployer l’IA agentique à grande échelle avec davantage d’efficacité et de confiance. Elles peuvent gérer des centaines, voire des milliers d’agents sans complexité excessive ni compromis sur la sécurité.
Générer des avantages stratégiques
L’intégration d’Agent Gateway à AI Guardrails permettra aux entreprises de bénéficier d’avantages stratégiques majeurs. Elles pourront, par exemple, accélérer la mise sur le marché de nouveaux agents. Les développeurs n’auront plus besoin d’écrire des scripts de validation personnalisés ni d’intégrer en dur une logique de sécurité statique dans les applications d’IA. Les nouveaux agents hériteront au contraire instantanément de la posture de sécurité active de l’entreprise.
Cette posture de sécurité sera cohérente pour tous les agents. Les entreprises pourront éliminer les silos de sécurité extrêmement fragmentés qui apparaissent lorsque différentes unités opérationnelles utilisent des cadres de validation personnalisés distincts. Elles pourront ainsi éviter toute dérive des politiques entre les déploiements d’agents dans le cloud et sur site.
Les entreprises peuvent gérer leur parc d’agents d’IA en pleine expansion sans avoir à renforcer leurs équipes de sécurité. Sécuriser individuellement des centaines d’agents n’est pas réaliste. Mais grâce à l’intégration de Google Cloud et de F5 AI Guardrails, les équipes peuvent centraliser leur travail. Elles disposent d’une interface unique pour auditer et surveiller les contrôles de « vibe », les schémas de menaces et les indicateurs de sécurité, ainsi que pour générer des rapports sur ces éléments pour l’ensemble du trafic des agents.
Évoluer efficacement et en toute sécurité
À mesure que les entreprises poursuivent le déploiement à grande échelle de l’IA agentique, Google Cloud Agent Gateway et F5 AI Guardrails peuvent contribuer à accélérer simultanément le développement et le déploiement des agents, tout en instaurant une gouvernance cohérente et une sécurité robuste. L’intégration et la centralisation des fonctions permettent aux équipes de conserver visibilité et contrôle à mesure qu’elles bâtissent leur entreprise agentique.
Pour en savoir plus sur le lancement initial et les principaux aspects de ce partenariat, consultez notre précédent article de blog.
Pour découvrir en détail comment Google Cloud structure l’écosystème agentique, consultez l’annonce de Google Cloud Agent Gateway.
À propos des auteurs
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.