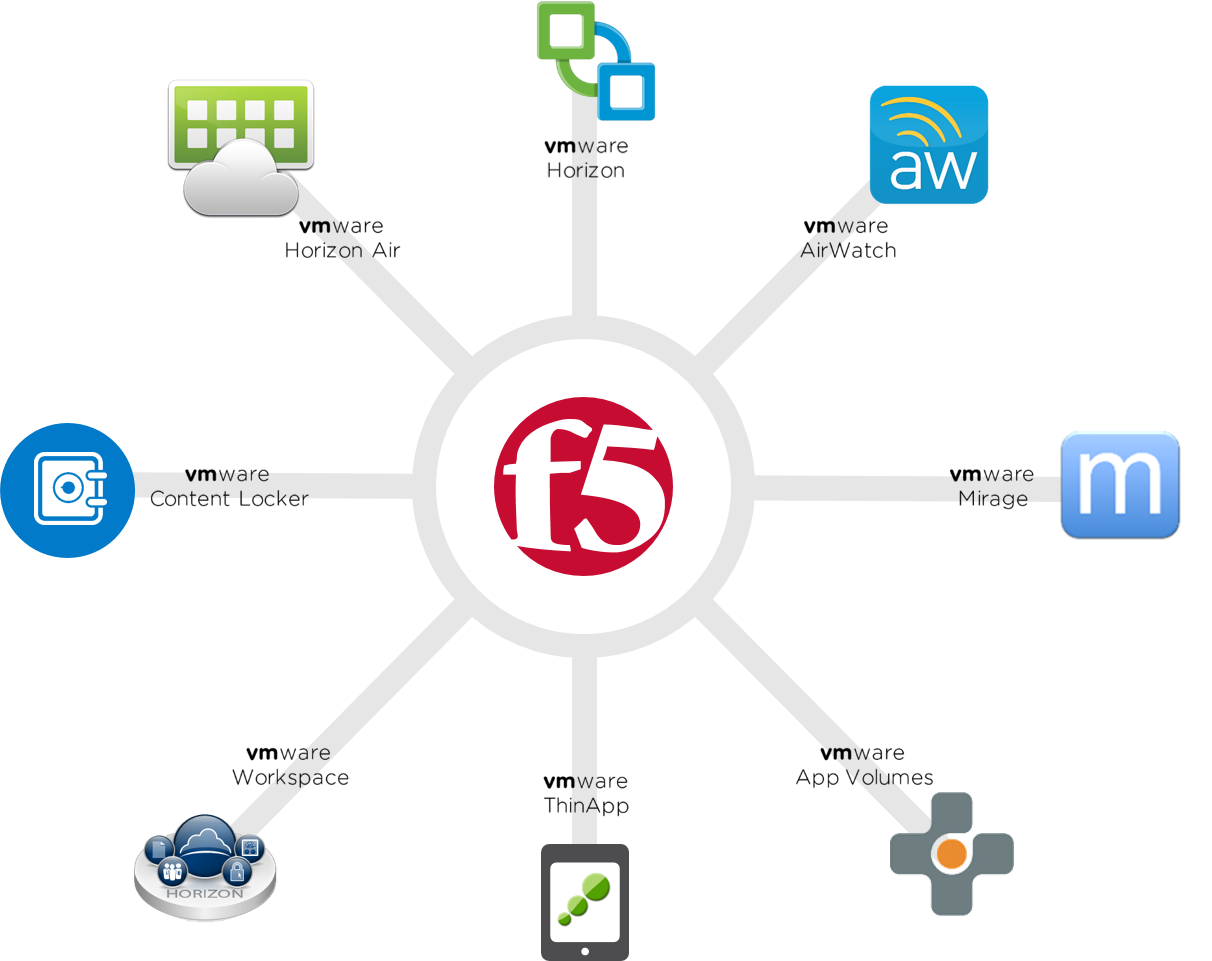
Le partenariat entre F5 et VMware vous accompagne, vous, nos clients, en intégrant nos technologies, produits et services afin de répondre aux besoins de votre entreprise, du centre de données au cloud. Nous œuvrons ainsi depuis près de 10 ans, une éternité dans le secteur des hautes technologies.
Si tout a commencé avec BIG-IP de F5, qui assurait l’équilibrage de charge des ressources virtualisées créées et gérées par vSphere de VMware, nous avons élargi notre collaboration au fil des ans. Aujourd’hui, nous proposons conjointement des solutions puissantes et intégrées qui prennent en charge tous les composants du Software-Defined Data Center (SDDC) : de la virtualisation du réseau (NSX) à la gestion du cloud (vRealize), en passant par le cloud hybride (vCloud Air) et l’informatique destinée aux utilisateurs finaux, ou EUC (Horizon et AirWatch).
Accès sécurisé, quels que soient le lieu, l’application ou l’appareil
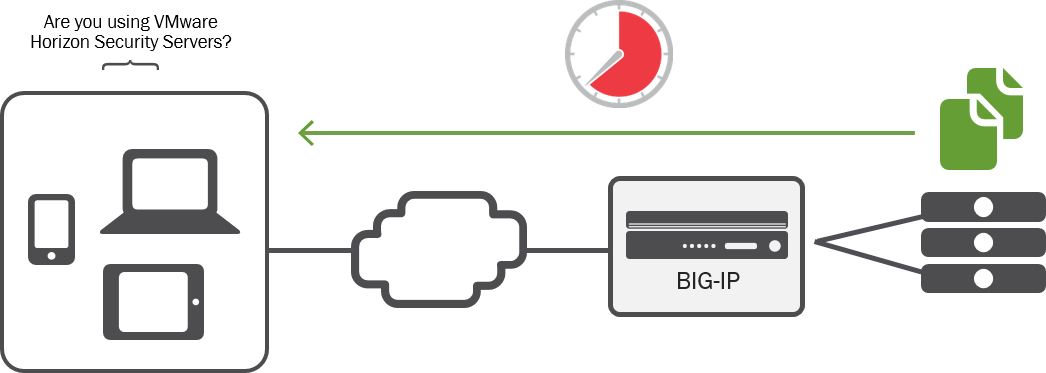
Du côté de F5, l’un des principaux composants techniques prenant en charge l’intégration conjointe est BIG-IP Access Policy Manager (APM). APM sécurise et différencie l’accès à vos applications, à vos données, à votre réseau et au cloud en fonction de l’identité et du contexte de l’utilisateur. Vous bénéficiez ainsi d’un contrôle centralisé sur les personnes autorisées à accéder au réseau ou au cloud, les applications auxquelles elles peuvent accéder, ainsi que les appareils et les emplacements depuis lesquels elles peuvent y accéder. En résumé, BIG-IP APM unifie et applique un contrôle d’accès aux applications fondé sur l’identité, tenant compte du contexte et régi par des politiques, quel que soit l’emplacement de l’utilisateur ou de l’application.
En matière d’informatique pour utilisateurs finaux VMware, et plus particulièrement d’Horizon, APM fournit les fonctionnalités d’accès à distance sécurisé dont ont besoin les clients comme vous. De plus, APM prend en charge nativement le protocole PCoIP utilisé par Horizon, ce qui lui permet de servir de passerelle d’accès unique, sécurisée et hautement évolutive. APM peut également compléter, améliorer ou remplacer la solution Access Point de VMware. Mieux encore, la même instance APM peut être utilisée comme passerelle AirWatch Mobile Access Gateway (MAG). Vous pouvez ainsi regrouper vos besoins en matière de passerelles sur une seule appliance, qu’il s’agisse d’une appliance matérielle ou de BIG-IP Virtual Edition.
Facile à déployer
Enfin, et ce n’est certainement pas le moins important, nous souhaitons vous permettre de déployer facilement ces technologies ensemble. Si vous ne connaissez pas la technologie iApps de F5, voilà peut-être une bonne raison de vous y intéresser. Un modèle iApps décrit l’application — dans ce cas, Horizon ou AirWatch — et définit les objets (obligatoires et facultatifs) au moyen d’un langage de présentation et d’implémentation. iApps vous guide à travers une série de questions propres à l’application, puis génère la configuration requise. Cette approche réduit considérablement le temps nécessaire au déploiement de BIG-IP pour prendre en charge Horizon ou AirWatch : de quelques heures à quelques minutes !
Maintenant, il est temps de jouer
Si vous souhaitez tester ces technologies, F5 est disponible dans le Hands-on Lab de VMware pour vous montrer comment procéder.
Vous trouverez de nombreuses informations techniques supplémentaires sur le blog EUC de VMware ainsi que sur DevCentral de F5. Par exemple, l’excellent article technique récemment publié par Justin Venezia sur la Répartition de charge pour Workspace Portal/Identity Manager de VMware avec F5 BIG-IP Local Traffic Manager (LTM).
À mesure que nous avançons, nous continuons à collaborer étroitement avec un objectif commun : vous proposer des solutions performantes et parfaitement intégrées. Restez à l’écoute, d’autres nouveautés vous attendent.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.