Fraude automatisée aux cartes-cadeaux
Présentation : comment F5 a déjoué les pirates de comptes et économisé des dizaines de millions de dollars
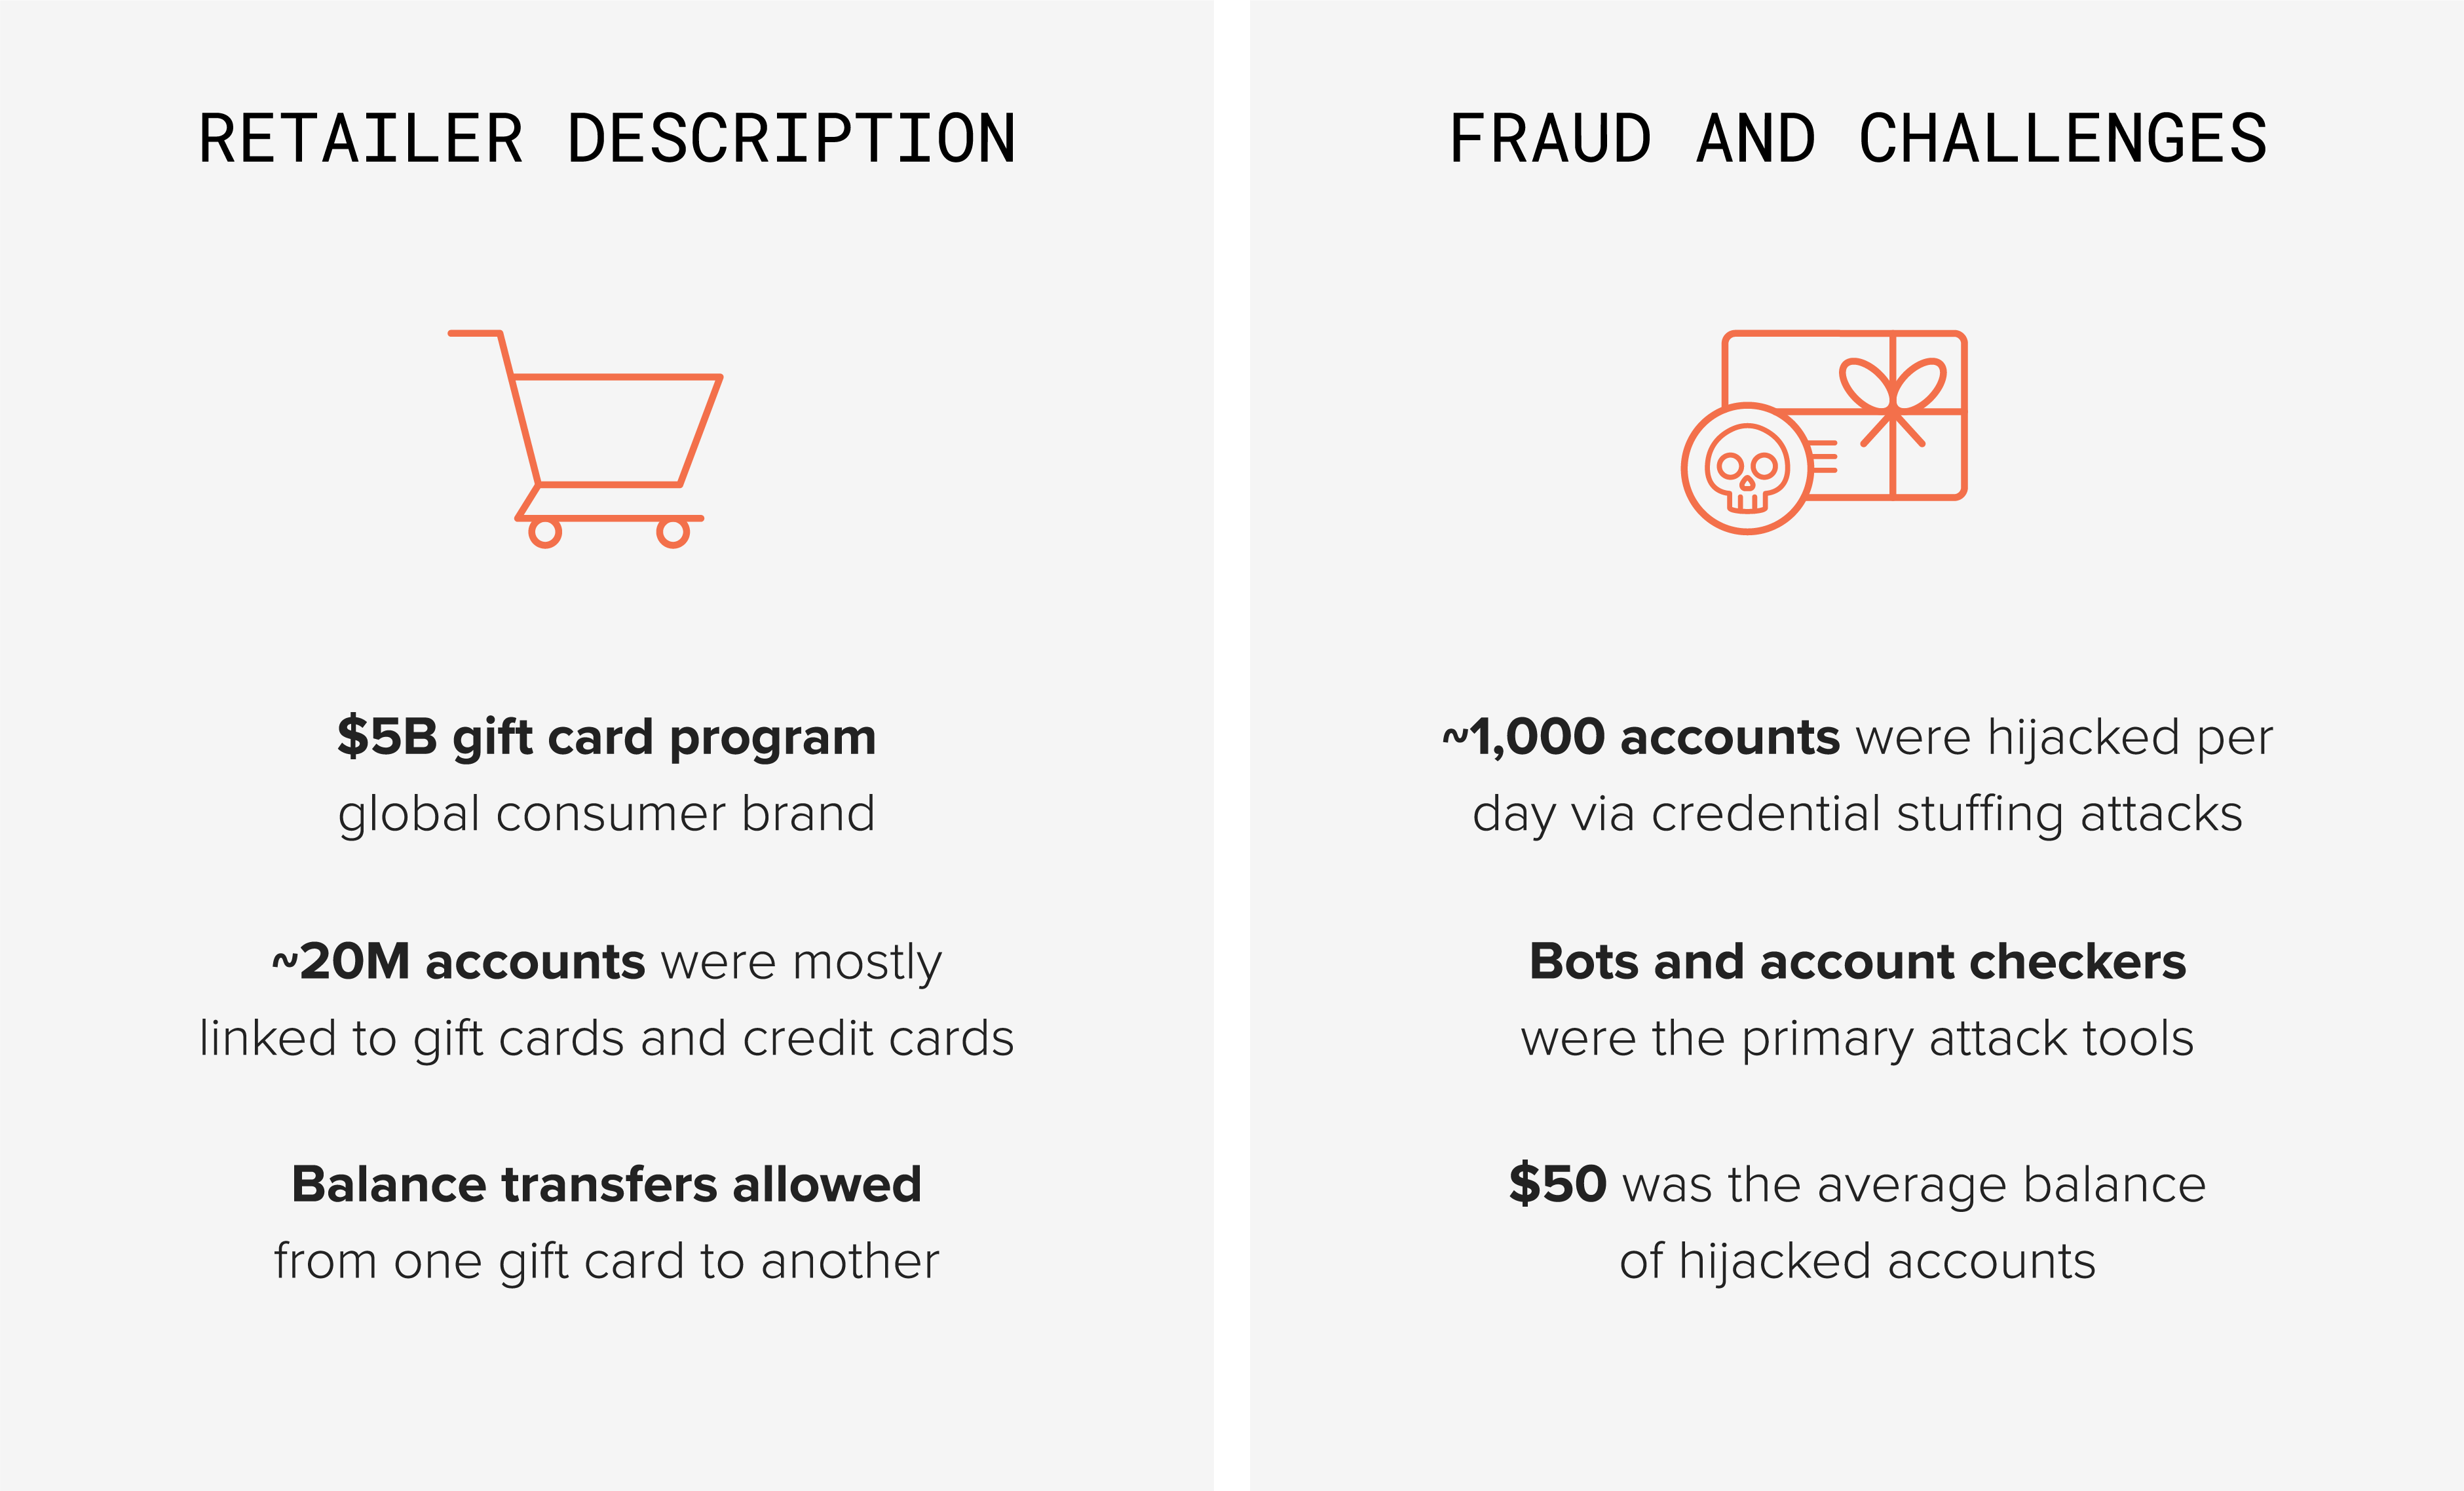
Un distributeur figurant au classement Fortune 500 gère un programme de cartes-cadeaux dont la valeur stockée dépasse 5 milliards de dollars. Des cybercriminels ont ciblé ce programme, dérobant des dizaines de millions de dollars à l’entreprise et à ses clients. Les attaquants ont utilisé des identifiants divulgués lors de violations de données sur d’autres sites web pour détourner les comptes de clients et voler les fonds de leurs cartes-cadeaux. Les tentatives de connexion frauduleuses dépassaient le million par jour et représentaient plus de 90 % du trafic vers l’URL de connexion. Les défenses traditionnelles, telles que les pare-feu d’applications web, les services de détection et de prévention des intrusions et les outils d’analyse de la fraude, n’ont pas permis d’empêcher ces attaques automatisées persistantes. Le distributeur du Fortune 500 a déployé F5 Distributed Cloud Bot Defense et a totalement éliminé les détournements de comptes.
“Le problème venait d’autres sites web. Nos clients réutilisent les mêmes mots de passe sur plusieurs sites. Lorsque d’autres sites sont compromis, des fraudeurs utilisent les identifiants ainsi divulgués pour pirater les comptes de mes clients. ”
RSSI d’un détaillant
Pourquoi F5 ?
Une entreprise de distribution figurant au classement Fortune 500 s’est tournée vers F5 après que son WAF, ses flux de données sur la réputation des adresses IP, ses limitations de débit et ses autres mesures défensives n’ont pas réussi à enrayer les attaques par bourrage d’identifiants. Les attaquants ont utilisé des botnets, des outils automatisés de vérification de comptes et des proxys web pour contourner les mesures de sécurité. Au plus fort des attaques contre l’application web de l’entreprise, plus de 100 000 nouvelles adresses IP ont été utilisées une seule fois, puis jamais réutilisées. Certains attaquants ont également imité le comportement de navigateurs ou d’agents utilisateurs afin de simuler celui de visiteurs humains.
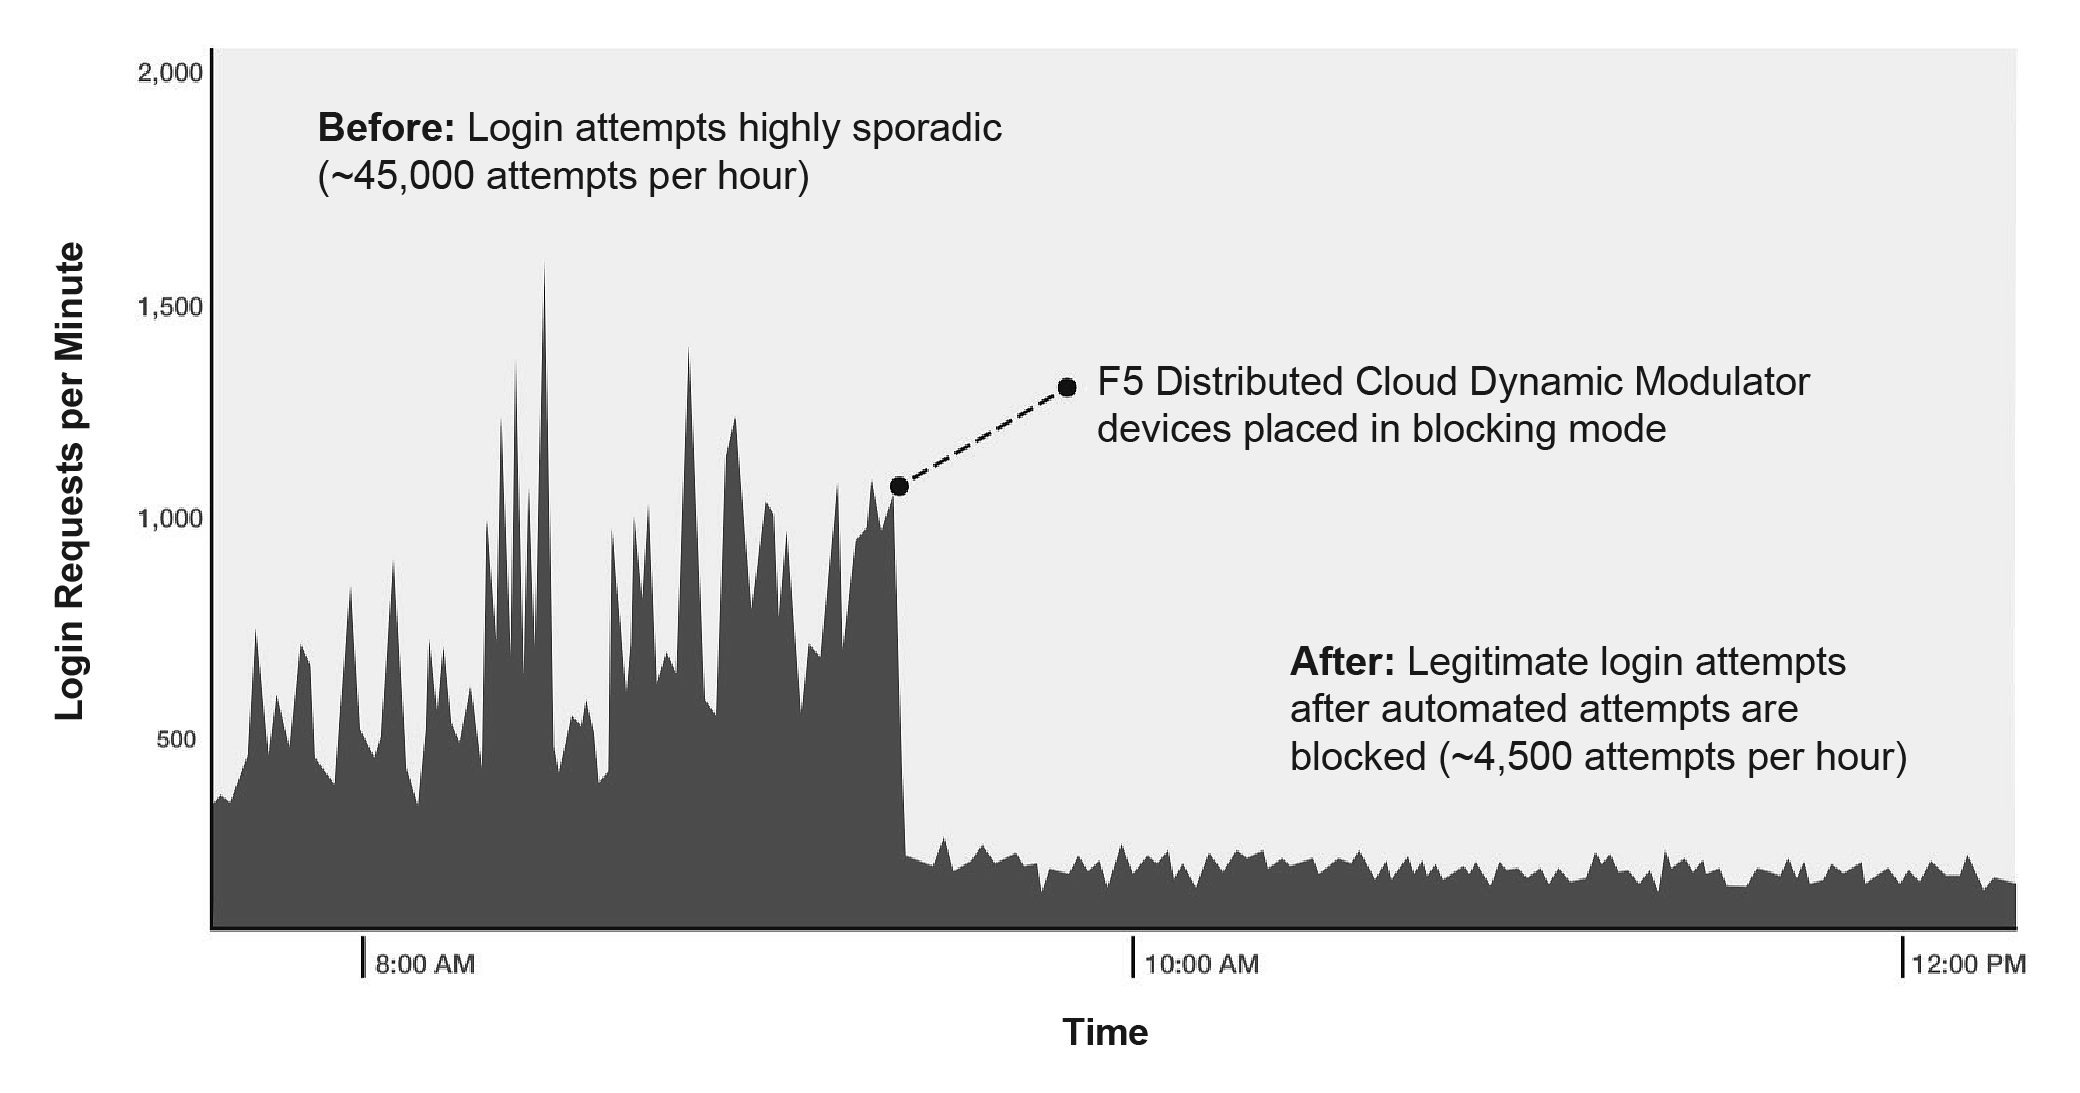
“L’équipe F5 a travaillé avec la mienne pour assurer la mise en production en seulement deux semaines, du début à la fin. Contrairement aux solutions de sécurité traditionnelles, nous n’avons pas besoin de formations supplémentaires ni de personnel additionnel pour tirer parti de la solution F5. Elle a complètement bloqué les attaquants sans gêner mes utilisateurs ni alourdir la charge de travail de mon équipe. ”
RSSI d’une enseigne de distribution
Anatomie d’une attaque automatisée
Conclusion
À la suite d’un premier déploiement réussi, ce distributeur du Fortune 500 étend Distributed Cloud Bot Defense afin de protéger d’autres applications web et services d’API utilisés par ses applications mobiles. Il a ainsi évité des dizaines de millions de dollars de transactions frauduleuses et de frais de rétrofacturation. Il bénéficie également, de manière continue, de renseignements sur les menaces (collectés et corrélés sur l’ensemble des déploiements F5) ainsi que des conseils des experts F5 en lutte contre l’automatisation malveillante, afin de garder une longueur d’avance sur les cybercriminels.
Avantages
- A éliminé tous les détournements de comptes et permis d’économiser des dizaines de millions de dollars.
- Blocage des bots malveillants et des attaques automatisées.
- Réduction des frais de rétrofacturation et des appels au service client.
Défis
- Protection en temps réel du site web d’un distributeur du Fortune 500 et neutralisation réussie des attaques automatisées.
- Déploiement de nouvelles contre-mesures à mesure que les attaquants adoptaient différentes approches.
- Déploiement et intégration à l’infrastructure web du distributeur réalisés en deux semaines.